タイムズ
2026年10月12日 07:36
 先日土曜日に荏原第一地区品川区民まつりというイベントがあり、私はボランティアで運営まわりをさせていただいたのですが、その時にご一緒した方が、情報セキュリティのお仕事をされているとの話でした。
その話が面白かったので、昨日(というか今朝!?)、お酒を飲みながら少し深掘りして、情報セキュリティの世界について聞いてみました。
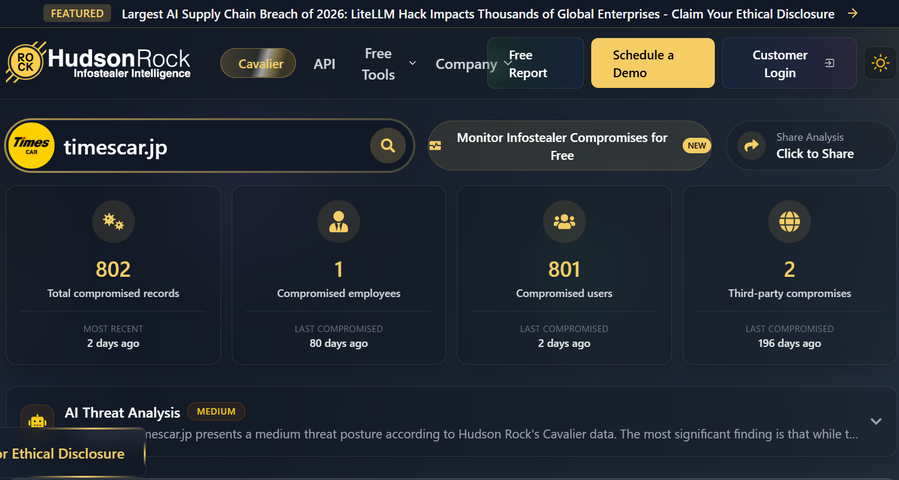
ビックリしたのは、Hudson Rock(リンク)というサイトがあって、情報窃取型マルウェアによる侵害記録を収集・分析し、企業やドメインごとに整理して表示しているといって、その場で見せてくれたことです。
写真は「例えばタイムズ」と言って見せてくれたもので、
・timescar.jpに関連する侵害記録 802件
・社員側の認証情報に関連する侵害記録 1件(80日前)
・一般利用者側の認証情報に関連する侵害記録 801件
・社員が利用する外部サービスに関連する侵害 2件
・最新の侵害記録 2日前
となっているとのことでした。
タイムズカーは9月28日に約660万件の個人情報漏洩を公表していますので、1件だけあった社員側の認証情報に関連する侵害記録が80日前というのは、何とも気になる話です。
このたった1件の侵害が、巨大なデータ漏洩につながった可能性も考えられるとのことでしたが、もちろん実際に今回の事件と関係しているかどうかは分かりません。
じつはその場で漏れているデータも見せてもらったのですが、ユーザー側もいまだにインターネットエクスプローラーを使っていたり、パスワードが「Password1!」だったりと、ユルユルなのも散見されました。
ただし、このHudson Rockが表示しているのは、必ずしもタイムズカーのサーバーから直接漏洩した情報ではありません。利用者のパソコンがマルウェアに感染し、そこに保存されていたIDやパスワードが盗まれたケースなども含まれるとのことです。
つまり、企業側がどれだけ厳重にセキュリティ対策をしていても、社員や利用者のパソコンが感染すれば、そこから情報が盗まれてしまうわけです。
それにしても、そんなサイトが存在していて、漏洩した情報の一部まで確認できるという事実に驚きました。
さらに興味深かったのが、無線LANの話です。その方によると、情報セキュリティを考えるなら、無線LANにも相当気をつけなければならないとのことでした。
特にホテルや飲食店、空港などで提供されている無料Wi-Fiには注意が必要で、正規のアクセスポイントに見せかけた偽物に接続してしまったり、通信環境によっては情報を盗み見られたりする危険性があるそうです。
もちろん、適切に暗号化され、管理された無線LANまで危険というわけではありませんが、仕事で重要な情報を扱うのであれば、有線LANを使うなど、通信環境にも気を配る必要があるとのことでした。
私はこれまで、パソコンにウイルス対策ソフトを入れて、怪しいメールを開かず、パスワードを複雑にしておけば、それなりに安全なのだろうと思っていました。ところが、実際には社員のパソコン、利用者のパソコン、通信環境、外部サービスなど、情報が盗まれる入口はいくらでもあるそうです。
しかも、一度盗まれた認証情報が別のサービスへの不正ログインに使われたり、そこから企業の内部システムへの侵入につながったりする可能性もあるわけです。
今回のタイムズカーの660万件の情報漏洩事件と、Hudson Rockで確認できる802件の侵害記録が直接関係しているかどうかは分かりませんし、「2日前」という表示だけで、今もタイムズカーから情報が漏れ続けていると判断することもできません。
ただ、私たちが普段何気なく使っているインターネットの裏側では、想像以上に多くの情報が盗まれ、それが収集・分析されているということを初めて知りました。
たまたま区民まつりでご一緒した方との雑談から始まった話でしたが、聞けば聞くほど知らないことばかりです。
情報セキュリティの世界は奥が深い。
 カーシェアリング大手「タイムズカー」で、大規模な個人情報流出事件が発生した件で、各地の公安委員会が、今回の情報流出を理由とする運転免許証の再交付を特例的に認め始めました。
そんなわけで、免許証の再交付が殺到しているらしいのですが、このニュースを見て私は素朴な疑問を感じました。「免許証を再発行したところで、本当に意味があるのだろうか?」ということです。
2024年6月に開催された犯罪対策閣僚会議では、オンラインでの本人確認について、マイナンバーカードの公的個人認証に原則として一本化し、運転免許証などの画像を送信する方法を廃止する方針が示されました。
その背景には、本人確認書類の画像を偽造して、クレジットカードや携帯電話などを不正に契約する犯罪が相次いでいることがあります。つまり、政府自身が「運転免許証の画像だけで本人確認する仕組みは危ない」と認めているわけです。
そもそも運転免許証の番号は12桁ですが、再交付しても基本的に変更されるのは末尾の数字だけです。上の11桁は変わりません。
免許証を再交付したところで、氏名も、生年月日も、住所も変わりません。顔写真は新しくなりますが、すでに流出した写真が消えるわけでもありません。つまり、犯罪者が入手した個人情報は、そのまま犯罪者の手元に残り続けるわけです。
ここで、犯罪者の立場になって考えてみます。仮に、他人の運転免許証の画像を不正に入手した人間が、その情報を使って何らかの不正な契約や本人へのなりすましを企てたとします。
その際、本人が運転免許証を再発行していたとしても、犯罪者の持っている画像には、氏名、住所、生年月日、顔写真、免許証番号などが記載されたままです。
金融機関や消費者金融が身分証として免許証を確認する場合、その免許証が本物かどうかを警察に確認する術なんて無いでしょうし、免許証番号が実在する番号かどうかだって確認できないでしょう。つまり、そもそも身元確認なんてザルだと思うのです。
むしろ、私が気になるのは、今回の情報流出で本当に問題となるのが、免許証番号だけではないということです。氏名、住所、生年月日、電話番号、メールアドレス、顔写真。これだけの情報がそろえば、本人になりすました連絡や、極めて巧妙な詐欺などに悪用される可能性があります。
そして、こうした犯罪に利用される情報は、免許証を再発行しても何一つ変わりません。それどころか、再交付には手数料がかかる場合もあり、免許センターまで足を運ぶ時間も必要です。被害を受けた利用者が、なぜ自分のお金と時間を使って対応しなければならないのかという疑問も残ります。
もちろん、免許証の再交付そのものを否定するつもりはありません。少しでも不正利用の可能性を減らせるのであれば、再交付を希望する人がいるのも当然です。ただ、再交付したから安心という話ではないでしょう。
今回、本当に必要なのは、流出した本人確認書類がどのように悪用される可能性があるのかを明らかにし、金融機関や通信事業者をはじめとする各事業者が、古い免許証画像だけでは本人確認が成立しない仕組みを徹底することだと思います。
そして、情報を流出させた企業には、被害者に再交付を勧めるだけでなく、今後発生するかもしれない二次被害に対して、どこまで責任を持つのかを明確にしていただきたいものです。
免許証を新しくすることと、流出した個人情報を無効にすることは、まったく別の話です。そもそも古い免許証画像だけで本人確認が成立してしまう仕組みが残っている限り、根本的な解決にはならないでしょう。
本当に必要なのは、免許証を新しくすることではなく、盗まれた免許証画像が使い物にならない社会の仕組みを作ることだと思います。
最後になりましたが、世の中には結構な数の証明書偽造屋さんがありまして、運転免許証の他にも、卒業証明書、卒業証書、診断書、学生証、在留カード、保険証、住民票、戸籍謄本、印鑑証明書、TOEIC、医師免許、看護師免許・・・様々な物がネット注文で作成できるようです。怖い時代ですねー。
2026年10月02日 07:05
 タイムズカーで、大規模な個人情報の漏えいが発生したそうです。
タイムズカーを運営しているのは、パーク24グループのタイムズモビリティ株式会社。本社は東京・五反田駅近くの西五反田にあり、うちの事務所からもすぐの場所にあります。そんなこともあって、私にとってタイムズは非常に身近な会社です。
それ以上に、私はタイムズカーの会員で、出張先などでもよくカーシェアを利用しています。つい先日の全日本ロードレース選手権岡山ラウンドでも、最近岡山空港前にスポットが設置されたので、タイムズカーを利用させていただきました。
全国どこへ行っても、スマホから予約して、近くにあるクルマをすぐ借りることができる。レンタカーのように営業所へ行く必要もなく、本当に便利なサービスで、私自身も大変お世話になっています。
ところが今回、そのタイムズカーで大規模な個人情報漏えいが発生したというメディア報道に接しました。漏えいしたアカウント数は約660万件とされ、対象となる情報には、氏名・住所・生年月日・電話番号・メールアドレス・運転免許情報・本人確認書類・パスワード・連携サービスIDなどが含まれるそうです。
幸い、クレジットカード情報は漏えいしていないとのことなので、まずは一安心ですが、運転免許証画像のほかに「本人確認書類」が漏れているというのが気になります。というのも、本人確認のためにさまざまな書類を提出している方も多いと思うからです。ちなみに私は、入会時にマイナンバーカードを提出したような記憶があります。
運転免許証などの本人確認書類の画像が第三者に渡っているとすれば、それが何らかの不正な本人確認などに悪用される可能性はないのかと心配になります。なかなかに困った問題です。
この情報漏えいについて、タイムズカーは9月29日から対象者にメールでの連絡を始めているとのことです。そして私には、この記事を書いている時点でそのメールが届いていません。先ほども書きましたが、これを知ったのも偶然目にした報道からです。
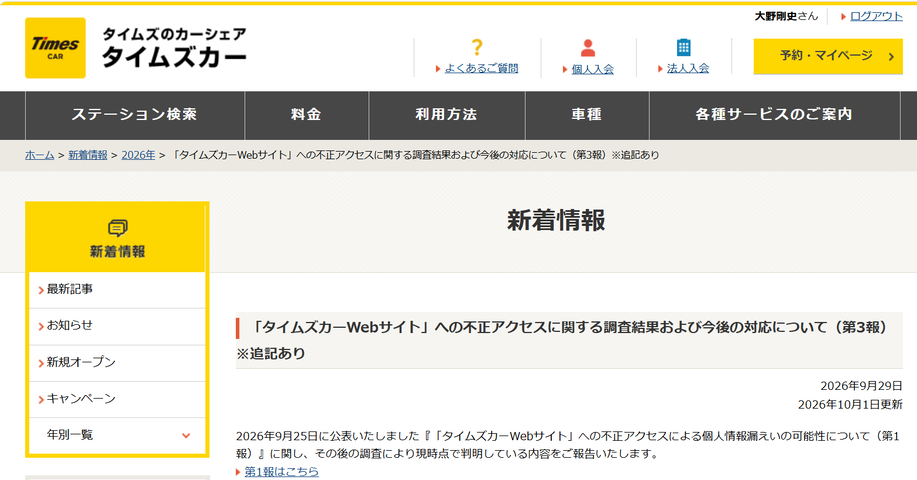
アップした写真はタイムズカーシェアのマイページですが、最新情報の中で情報漏えいについて注意喚起や事実報告は行われています。ただ、これに気づく人は何人いますかねえ。
そんなわけで、注意喚起の意味も兼ねて、このブログでも記事をアップさせていただきました。気になる方は、私と同じように「モヤっと」してください。今後、対応策が発表されても、ココにはアップしません。取り急ぎの注意喚起でした。
それではMotoGP日本グランプリ初日を楽しみましょう!